Sécurité infonuagique
Serveur de fichiers migré vers SharePoint ? Une application portée vers Azure ?
Chaque migration a apporté des réglages que personne n’a choisis. Gartner attribue 99 % des défaillances infonuagiques au client — presque toutes un réglage par défaut accepté il y a des années.
Nous corrigeons les réglages qui comptent sans casser ce qui tourne, puis posons les garde-fous qui empêchent leur retour — Azure, AWS, GCP ou les plateformes SaaS autour.
Vous obtenez : Feuille de route, par ordre de priorité
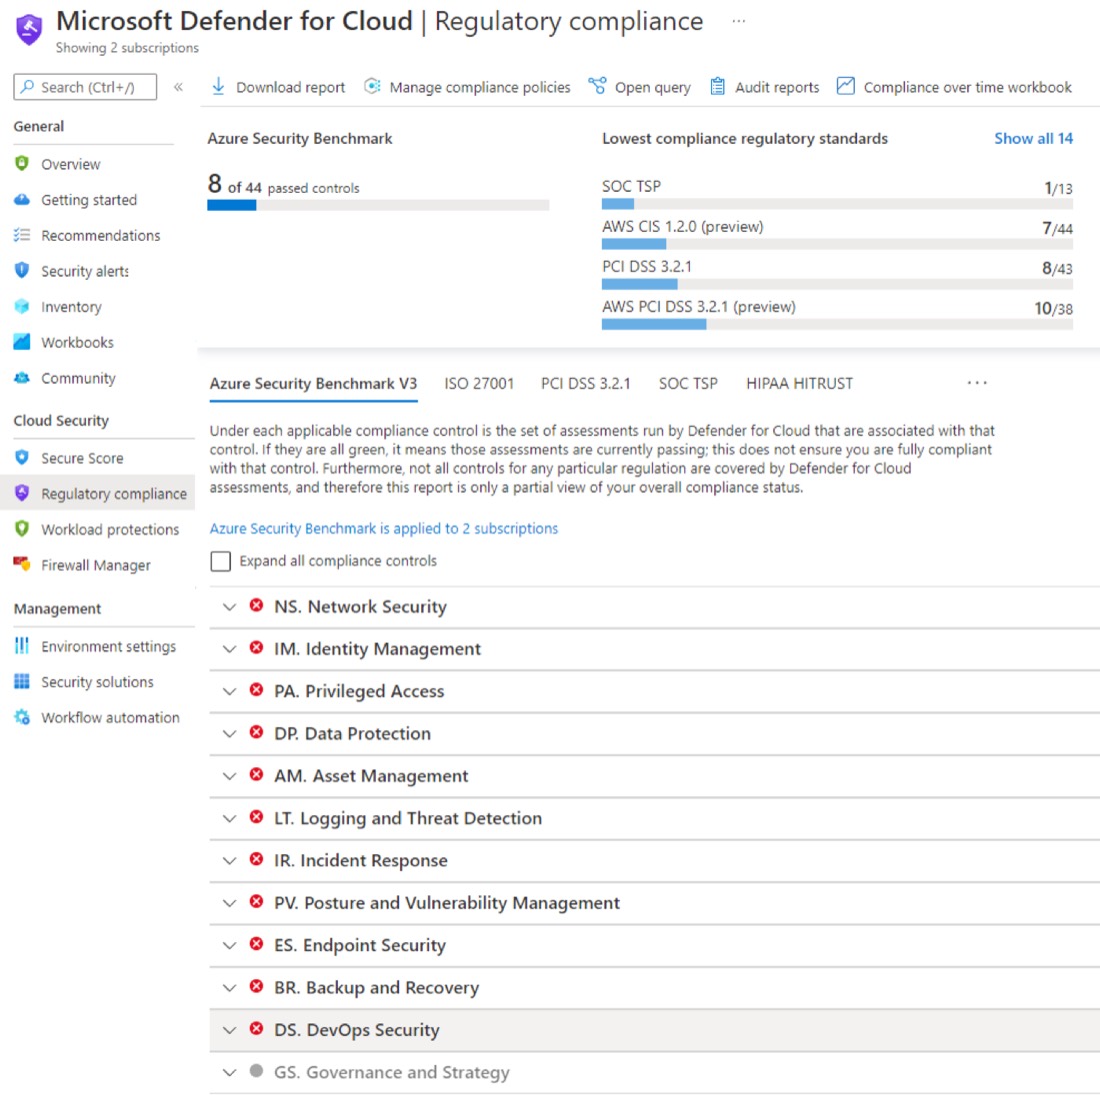
Revue de configuration infonuagique — extrait
Exemple| Domaine | Constat | Priorité |
|---|---|---|
| Identité et accèsÉlevé |
| P1 |
| Gestion des vulnérabilitésMoyen |
| P2 |
| Protection des données — résidence, chiffrementÉlevé |
| P1 |
| Sécurité réseauMoyen |
| P2 |
| Protection des charges de travailÉlevé |
| P2 |
| Journalisation et surveillanceMoyen |
| P2 |
| Réponse aux incidents et continuitéÉlevé |
| P1 |
| Gouvernance et conformité — Loi 25Moyen |
| P3 |
01
Évaluer
- Identité et accès
- Gestion des vulnérabilités
- Protection des données — résidence, chiffrement, garde des clés
- Sécurité réseau
- Protection des charges de travail
- Journalisation et surveillance
- Réponse aux incidents — dont une restauration déjà testée
- Gouvernance — Loi 25 et les référentiels applicables
Déroulement
- Atelier de découverte
- Évaluation technique selon les référentiels reconnus
- Feuille de route, par ordre de priorité
02
Protéger
- Identité et accès — moindre privilège, juste-à-temps, accès conditionnel
- Gestion des vulnérabilités — une base de correctifs, et des images reconstruites
- Protection des données — chiffrement, garde des clés, résidence
- Sécurité réseau — segmentation intégrée à la topologie
- Protection des charges — bases durcies, en code
- Journalisation et surveillance — des alertes qui atteignent une personne
- Réponse aux incidents — sauvegardes hors du rayon d’impact, restauration testée
- Gouvernance — policy-as-code pour régions et étiquetage
Déroulement
- Conception, convenue avec votre équipe
- Réalisation, revue comme tout changement
- Transfert, avec guides d’exploitation
03
Maintenir
- Identité et accès — nouveaux rôles privilégiés, et accès sans raison d’être
- Gestion des vulnérabilités — couverture des correctifs, et ce qui s’est exposé
- Protection des données — nouveaux points exposés et ce qu’ils desservent
- Sécurité réseau — charges hors de la structure convenue
- Protection des charges — images qui dérivent de la base
- Journalisation et surveillance — si les diagnostics aboutissent encore
- Réponse aux incidents — sauvegardes, et si une restauration fonctionne
- Gouvernance — posture selon CIS ou ISO 27001
Déroulement
- Dérive signalée dès qu’elle survient
- Nouveaux comptes vérifiés à l’arrivée
- Revue reprise quand l’architecture change
Noyé sous les constats, ou incertain de ce qu’expose votre infonuagique ?
Dites-nous ce que vous exploitez et nous cadrerons le bon mandat. Ou commencez par l’évaluation gratuite — soixante minutes, et un avis écrit sur les domaines qui méritent un examen. Réponse sous un jour ouvré.